dns.resolve は NUL で名前を切る:Node.js CVE-2026-105482
Node.js 2026-10-21:CVE-2026-105482(high)。dns.resolve は NUL を含む名前を切り詰める。26.x、24.x、22.x が対象。空バイトの検証が 26.12.1、24.22.1、22.23.4 に入る。
トラフィック、ページ、ドメイン、計測を実務に沿ったワークフローで管理します。
製品画面
Adswds コンソールの実際の画面。フィルタリング、振り分け、分析、意思決定までワークフローを離れません。
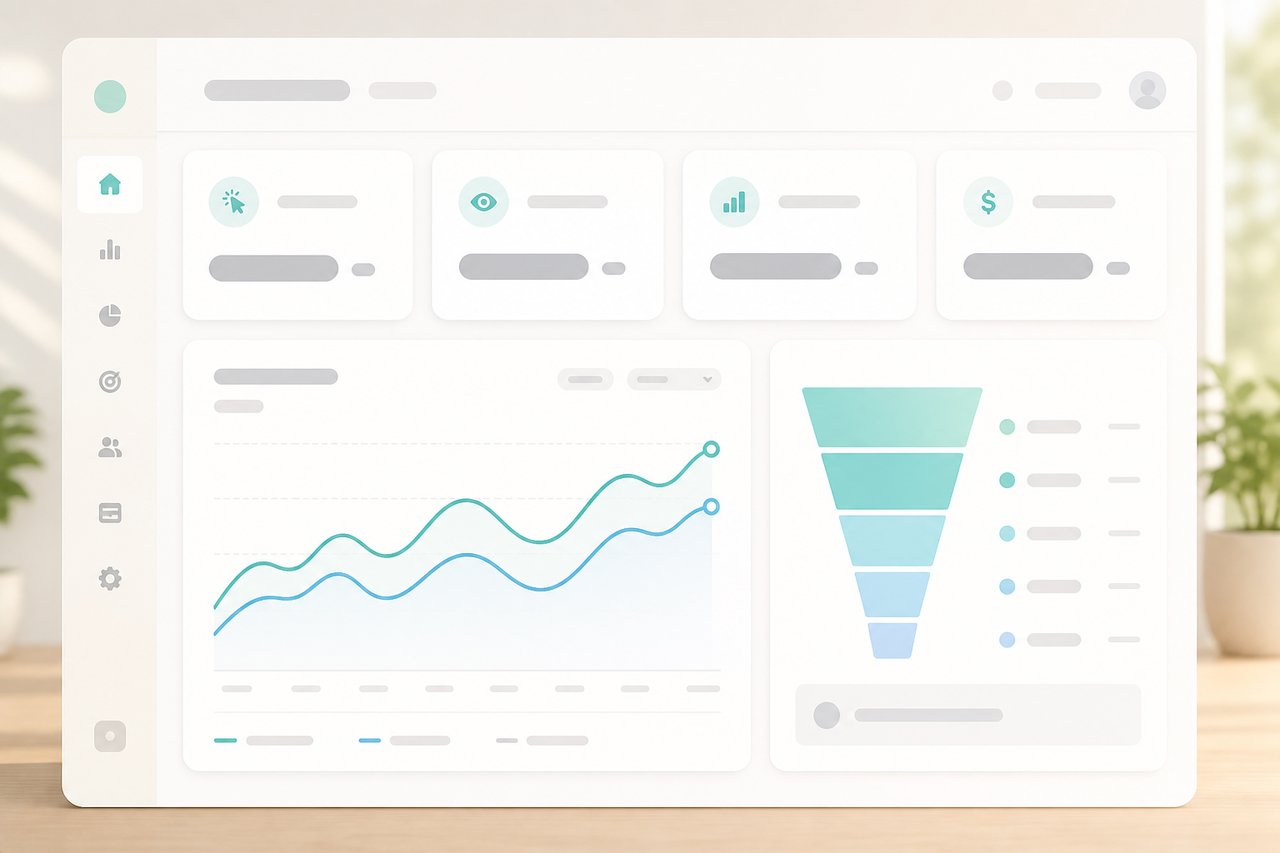
総クリック、CTR、ブロック率、不審トラフィック比率に加え、時間別トレンドと多次元の分布を表示。
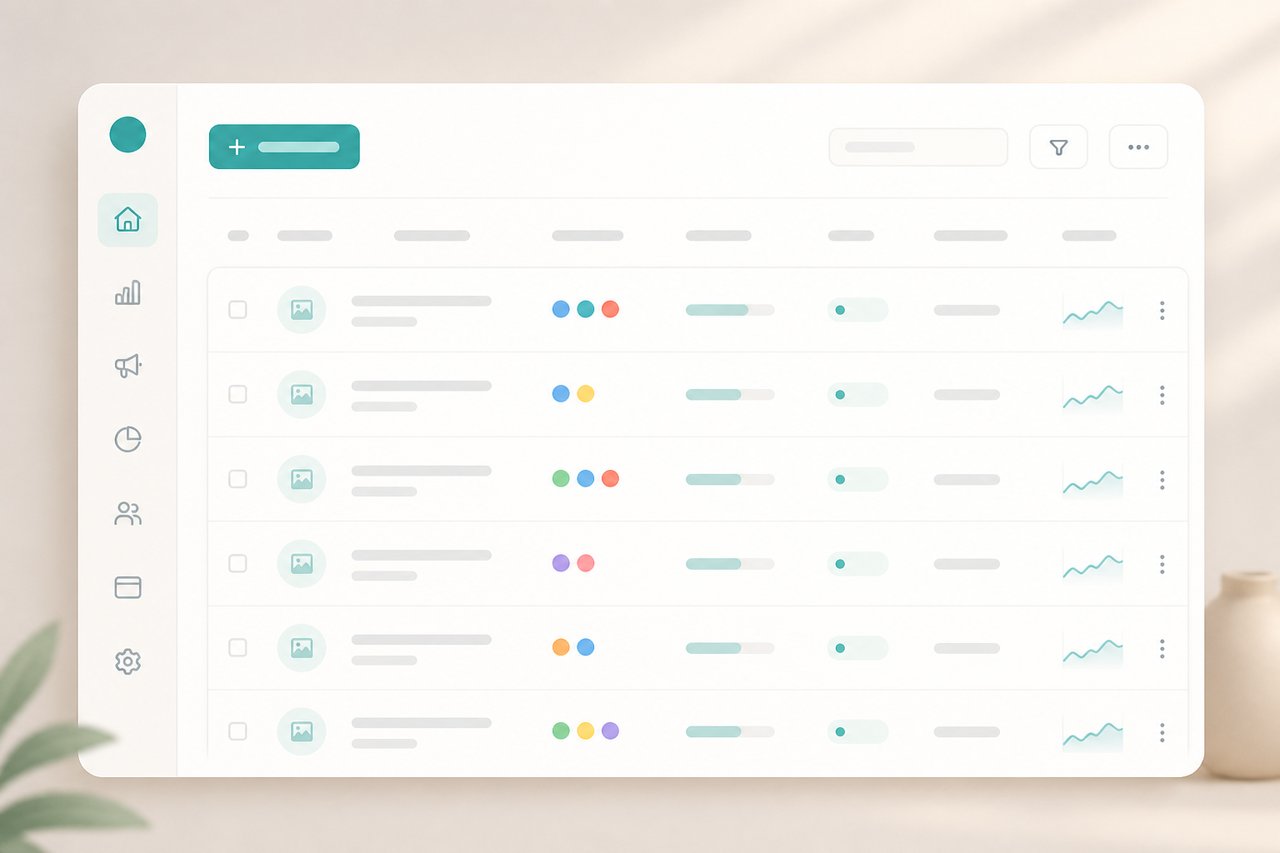
プラットフォーム、広告コード、種別、配信リンク、トラフィック、CRを一覧管理。
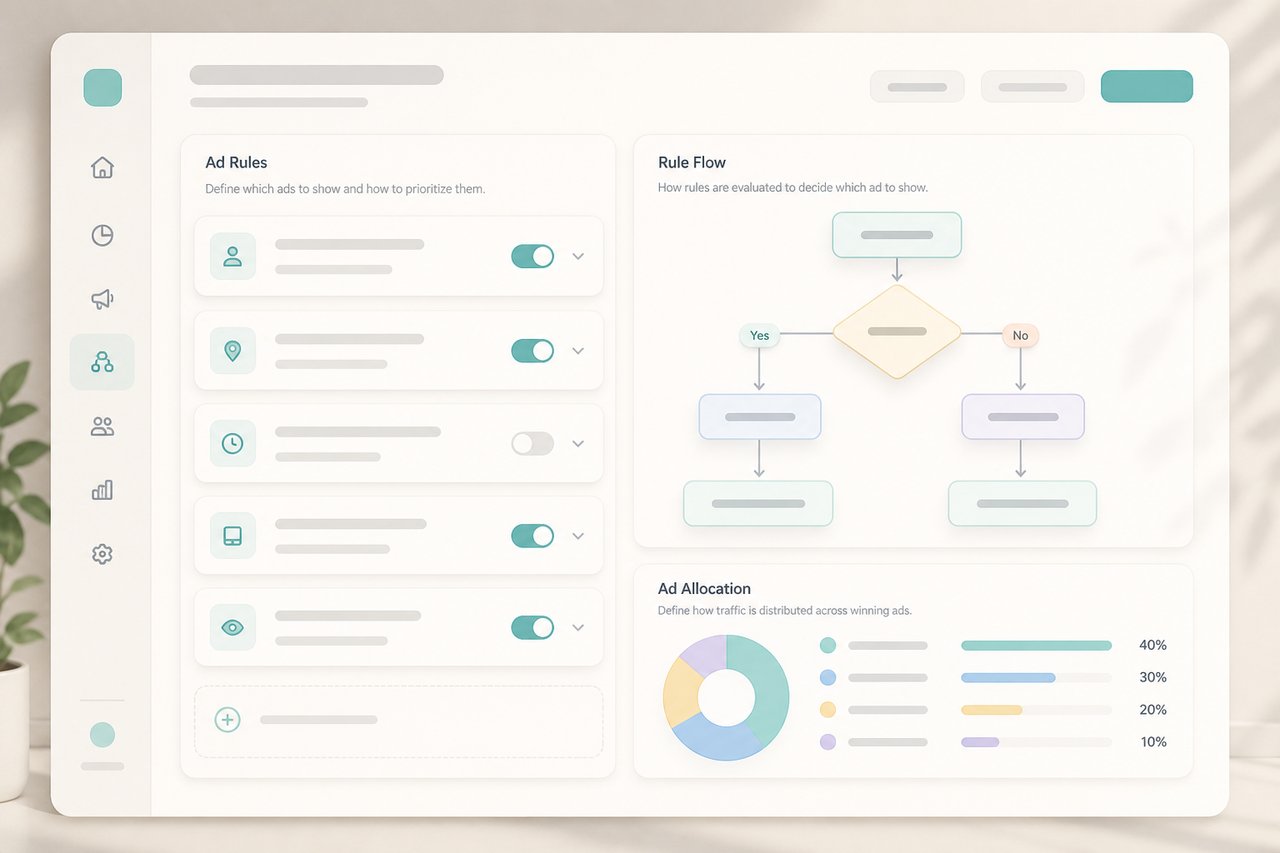
広告ごとにLPとセーフページを紐付け、重み付け振り分けと判定フローのプレビューが可能。
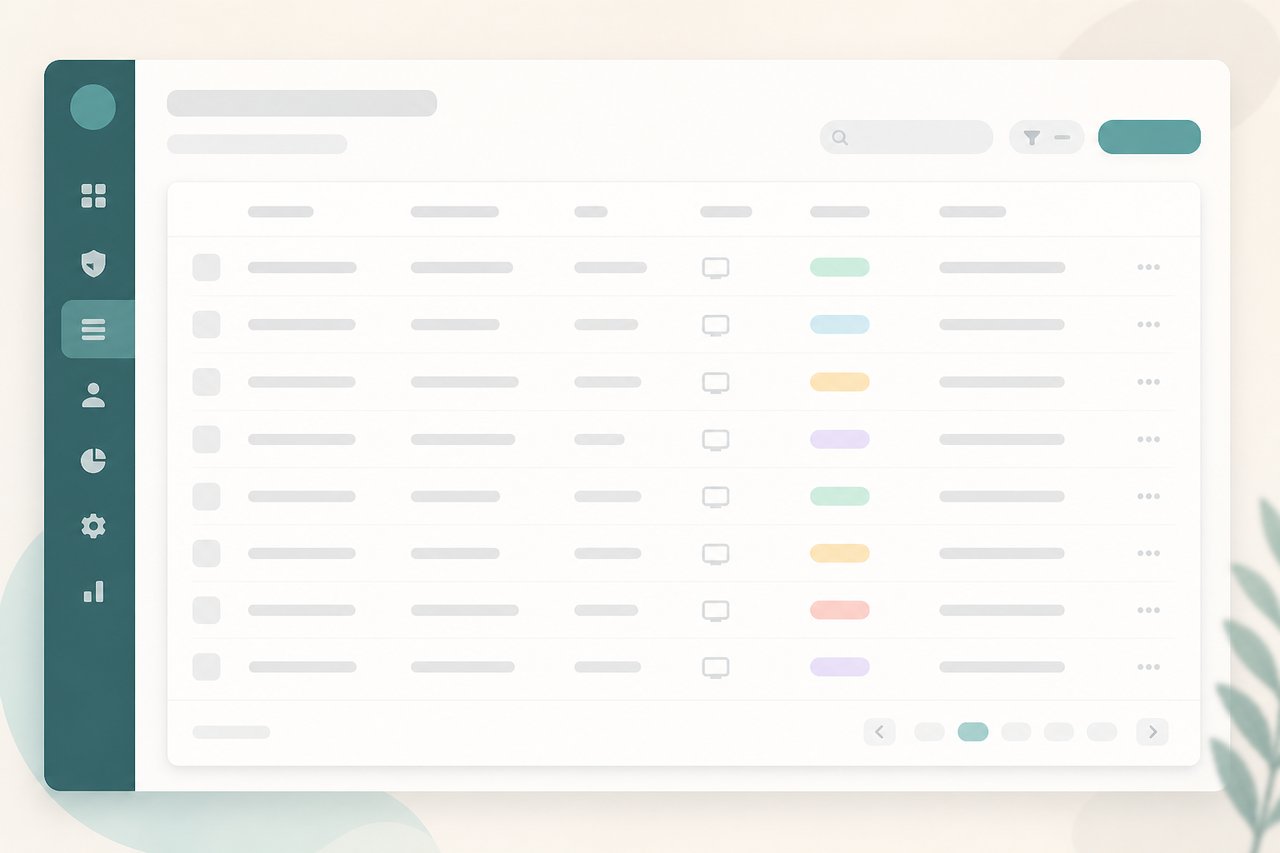
説明可能なアクセス記録。リクエストごとにネットワーク特性、判定理由、クリックパラメータを確認。
トラフィック、ページ、ドメイン、計測を実務に沿ったワークフローで管理します。
Merged-IP による国、ASN、ネットワーク特性の判定に、Referer、IP/CIDR、ボット、広告検証、端末、言語、UTM、広告クリックパラメータを組み合わせます。
ページ素材を一元管理し、複数LPの重み付け振り分けや完全なURL/HTMLテンプレートによるセーフページを設定できます。
システムテンプレートの文言と画像を編集し、プレビュー後にZIPで出力してページ管理へアップロードします。
アカウントごとに有効化し、プロモーションのアトリビューション、決済コールバック、集計と明細出力を利用できます。
Cloudflare または自主管理ホスティングに対応し、登録、デプロイ確認、証明書運用を支援します。
クリック、CTR、ブロック率、ネットワーク情報、クリックパラメータを確認できます。UIは中国語・英語・日本語に対応します。
セキュリティとデータ
データ、アクセス、デプロイの境界を明確に。本気の広告チームが必要とする運用の細部です。
広告設定、ページ素材、アクセスログはお客様の資産。必要に応じて独立したプライベート環境も可能です。
コンソールのリクエストとレスポンスは暗号化され、機微項目は平文で公開されません。
Facebook、TikTok、Google の公式広告アカウントをホスト・ログインしません。
管理者と一般ユーザーを分離し、顧客単位でデータを分離します。
広告運用チーム
代理店・スタジオ
企業チーム
トラフィック、ページ、ドメイン、計測を実務に沿ったワークフローで管理します。
海外広告向けのトラフィックフィルタリングとLP運用基盤です。Merged-IP、ページ振り分け、ZIP素材出力、ドメイン運用、アクセス分析、任意のコンバージョン計測を提供します。
いいえ。クリックパラメータを利用したトラフィックとページの運用を支援しますが、Facebook、TikTok、Googleの公式広告管理画面を代替・ホスティングするものではありません。
Referer、IP/CIDR、ボット、広告検証、プロキシ、匿名ネットワーク、データセンター、VPN、Tor、CDN、国、端末、言語、ASN、UTM、広告クリックパラメータに対応します。
いいえ。テンプレートを編集してZIP出力し、ページ管理へアップロードするための素材更新ワークフローです。
広告プラットフォームの審査回避、規約違反、または審査担当者と一般訪問者に異なる内容を表示する目的では利用できません。フィルタリングは品質・安全・運用のためのもので、審査結果を保証しません。
可能です。企業向けに独立環境、カスタマイズ、専用サポートを個別に評価します。
デモから導入計画まで、Adswdsチームがご案内します。
トラフィック、ページ、導入要件をお知らせください。
管理者または一般ユーザーの操作を体験します。
容量、機能、環境、サポート範囲を決めます。
製品リリース、セキュリティ情報、広告運用の実践知。
Node.js 2026-10-21:CVE-2026-105482(high)。dns.resolve は NUL を含む名前を切り詰める。26.x、24.x、22.x が対象。空バイトの検証が 26.12.1、24.22.1、22.23.4 に入る。
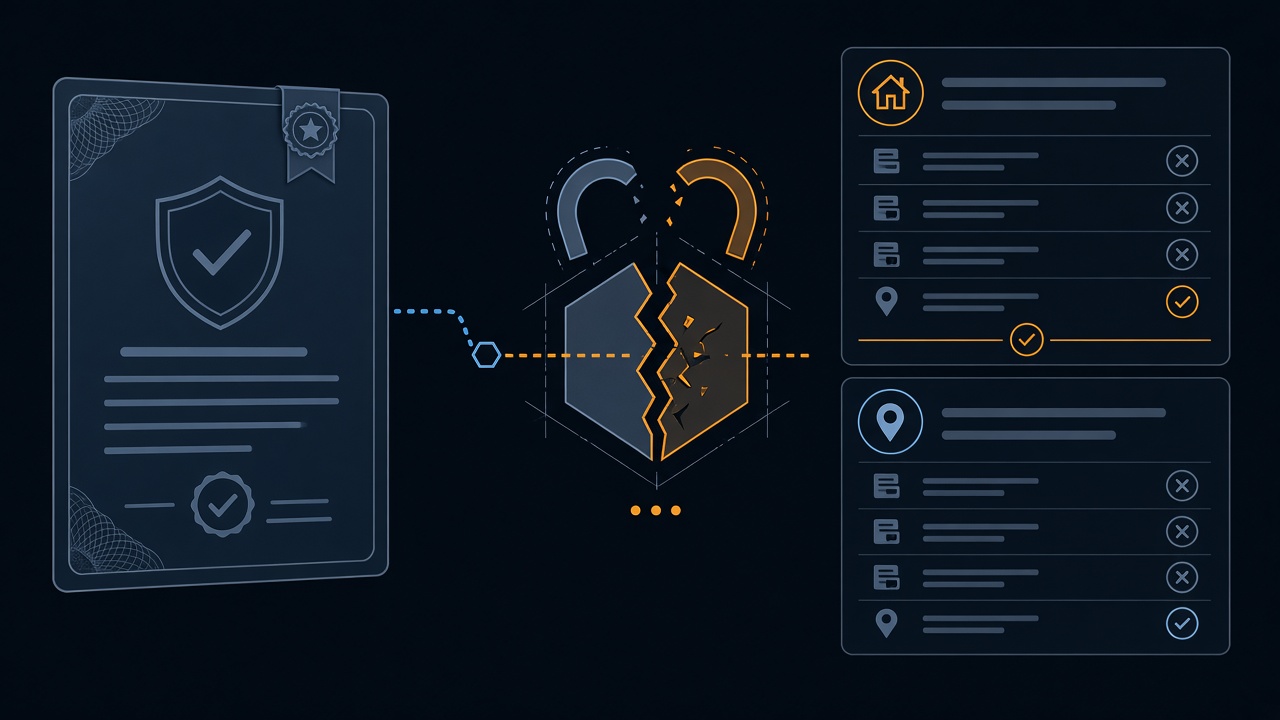
2026-10-21 の Node セキュリティリリース。CVE-2026-106069(high)は、ホスト名が IP へ緩く解決されるとき証明書のホスト名検証を迂回する。26/24/22 が対象。全角数字の CVE-2026-105483 は 26.x と 24.x のみ。
2026-10-21 のもう一つの重大脆弱性 CVE-2026-109619(CVSS 4.0 9.2)。リクエストヒープ解放後も worker が古いグローバル状態を持つ。セッションのアップロード進捗経路は mod_php と FPM で RCE が検証済み。
Node.js 公式(2026-10-21):CVE-2026-111497 は high。Brotli デコーダの範囲外書き込みがリモートコード実行を許す。26.x / 24.x / 22.x が対象。修正は 26.12.1、24.22.1、22.23.4。