dns.resolve 会在 NUL 处截断名字:Node.js CVE-2026-105482
Node.js 2026-10-21:CVE-2026-105482(high)中,dns.resolve 会截断含 NUL 的名字。影响 26.x、24.x、22.x,修复为校验空字节,版本 26.12.1、24.22.1、22.23.4。
过滤、页面、域名与数据闭环,集中在一套实际可用的运维工作流中。
产品界面
Adswds 控制台真实界面。过滤、分流、复盘、决策,全程不离开工作流。
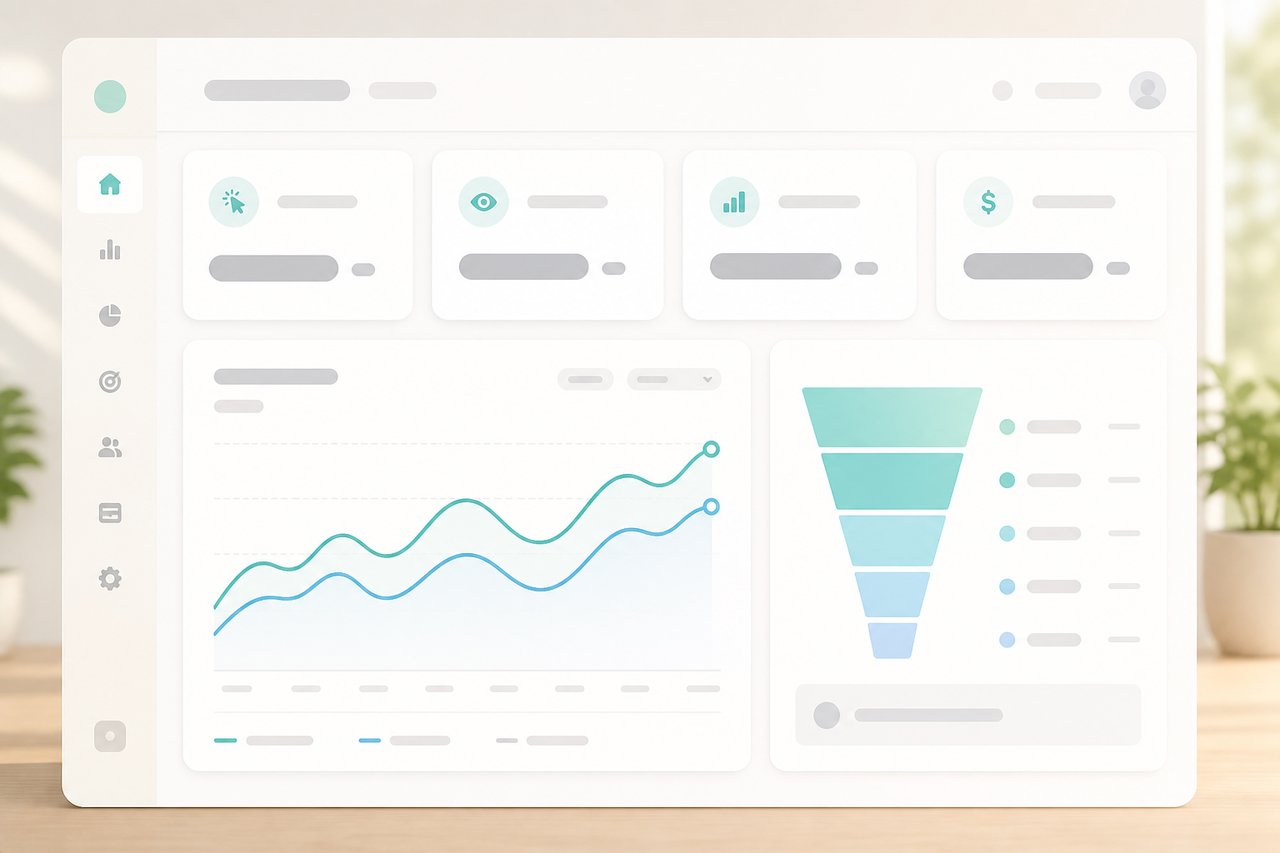
总点击、CTR、拦截率与可疑流量占比,配小时级趋势与多维度分布。
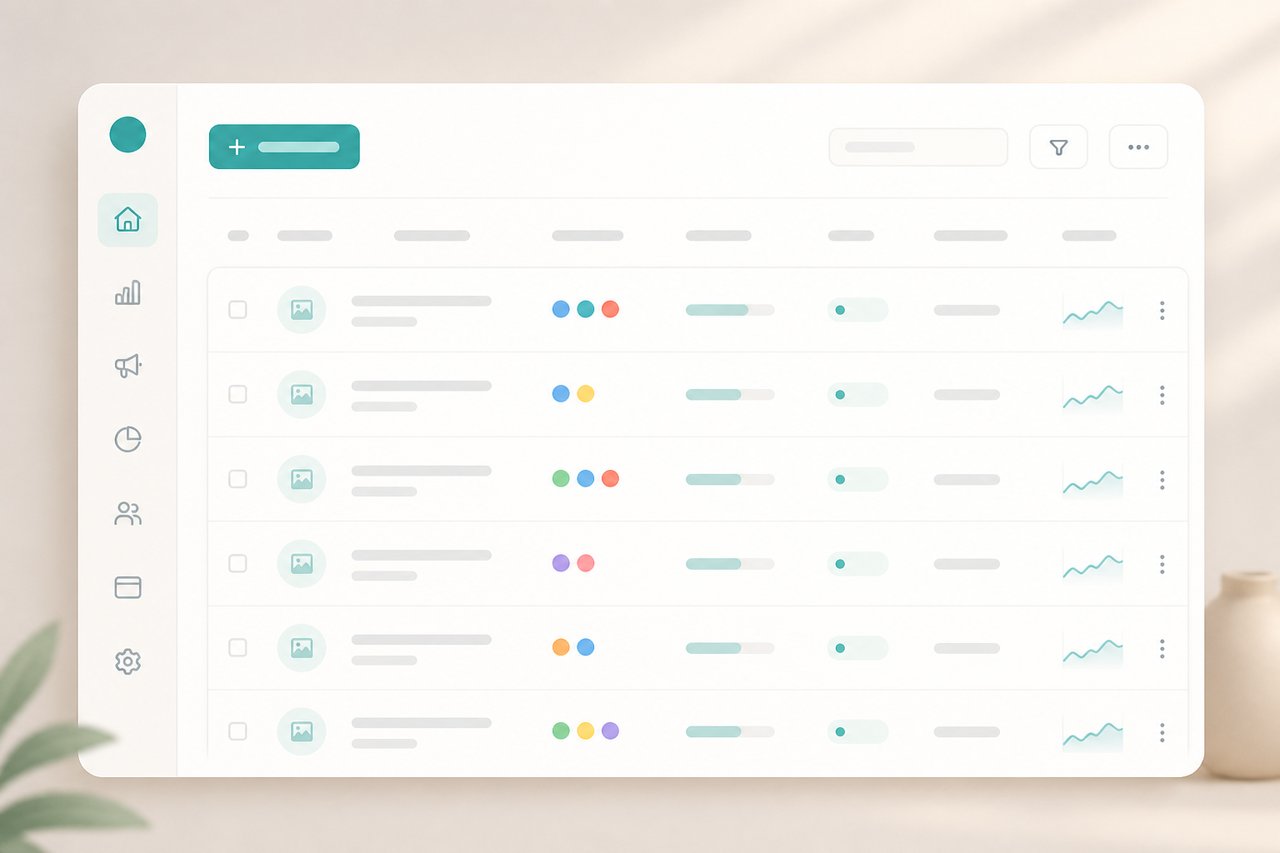
平台、广告码、类型、投放链接、流量与 CR 一览,支持检索与批量操作。
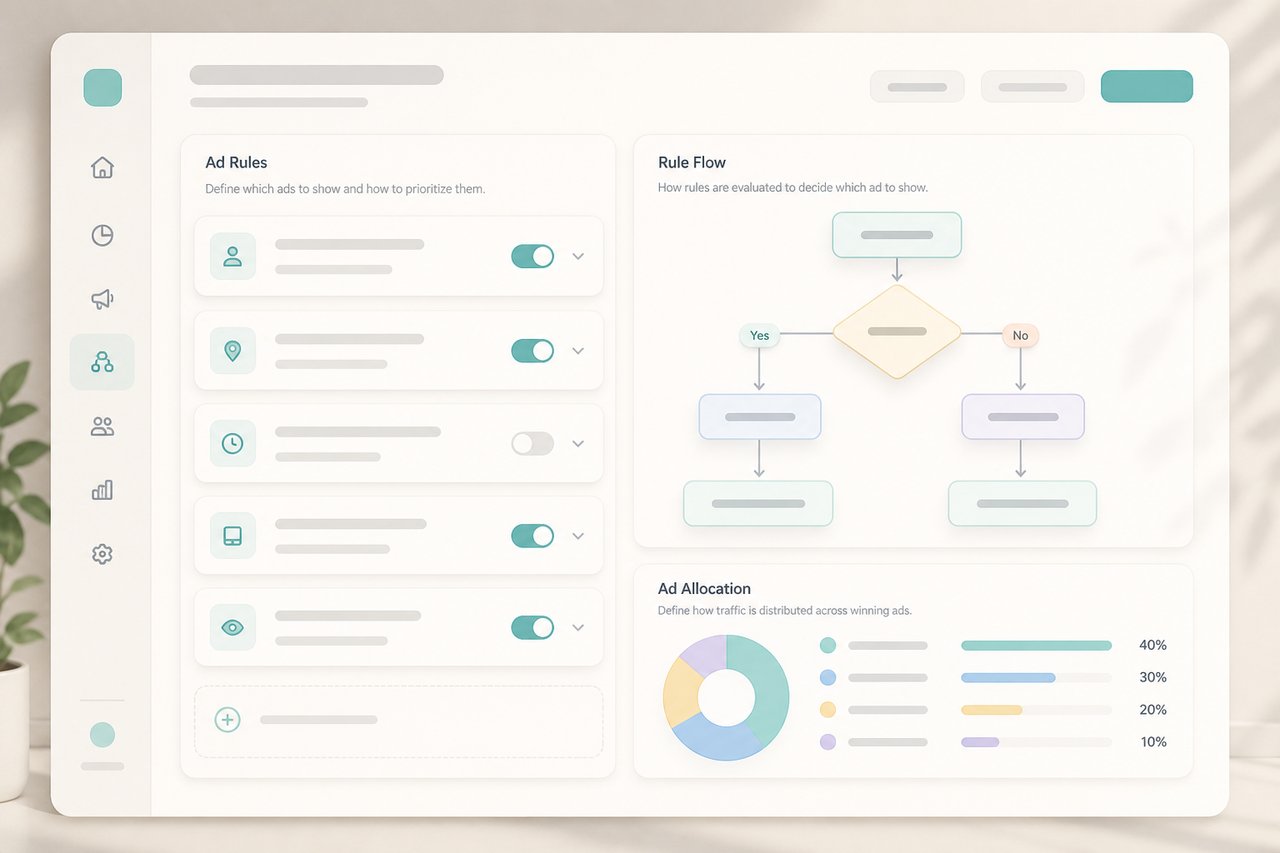
为每个广告绑定落地页与安全兜底页,按权重分流并预览判定链路。
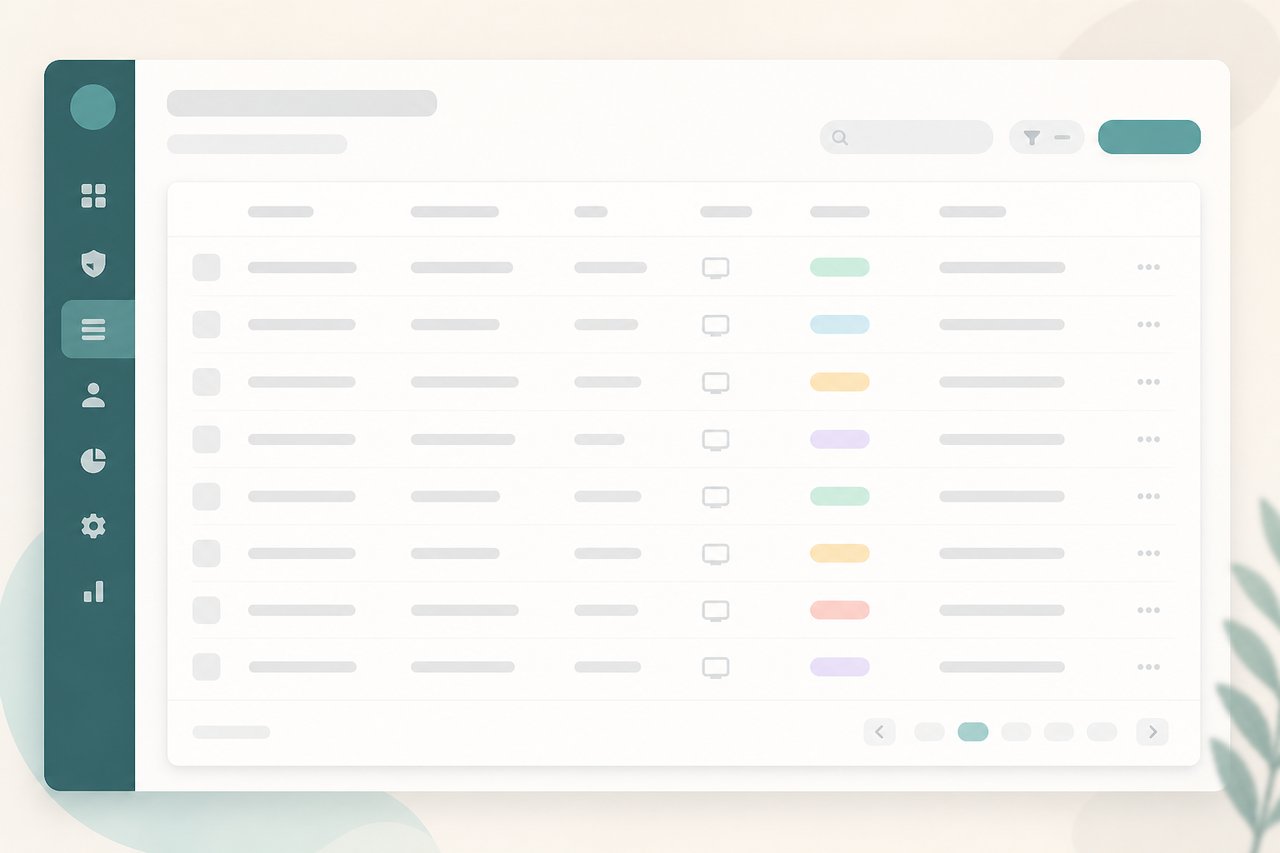
可解释的访问记录,逐条标注网络特征、判定原因与点击参数。
过滤、页面、域名与数据闭环,集中在一套实际可用的运维工作流中。
基于 Merged-IP 识别国家、ASN 与网络特征,并协同 Referer、IP/CIDR、爬虫、广告监测、设备、语言、UTM 与广告点击参进行可解释拦截。
统一管理页面资源,支持广告绑定多落地页按权重分流,以及 完整的 URL 或 HTML 模板兜底页。
基于系统模板调整文案与图片,预览后导出完整 ZIP,再上传到页面管理。
按客户开通推广链归因、支付回传、汇总报表与明细导出。
支持 Cloudflare 或自管托管,完成域名入库、部署检测与证书协作。
在面板查看点击、CTR、拦截率、网络标记与点击参,界面支持中英日。
安全与数据
在数据、访问与部署上划清边界——投放团队真正需要的运营细节。
广告配置、页面素材与访问日志均归客户所有,需要时支持独立私有化部署。
控制台请求与响应加密传输,敏感字段不以明文暴露。
不托管、不登录 Facebook、TikTok、Google 官方广告账户。
管理员与普通用户分权,客户级数据相互隔离。
投放团队
代理与工作室
企业客户
它是面向海外广告投放的流量过滤与落地页运维平台,涵盖 Merged-IP 过滤、落地页/安全兜底页运维、微原创导出、域名运维、访问洞察与可选转化追踪。
不托管。产品识别常见点击参数并进行流量过滤与页面运维,不替代 Facebook、TikTok 或 Google 官方后台。
支持 Referer、IP/CIDR、爬虫、广告监测、代理、匿名网络、机房、VPN、Tor、CDN、国家、设备、语言、ASN、UTM 与平台点击参。
不是。它是基于模板的可视化改写与 ZIP 导出流程,用于加快素材迭代,再上传到页面管理。
不得使用 Adswds 规避广告平台审核、违反平台条款,或向审核者与普通访客展示不一致的内容。流量过滤仅用于质量、安全与运维,不承诺审核结果。
支持。企业可评估独立部署、功能定制与专属支持。
从演示开始,与 Adswds 团队一起明确运维方案。
说明流量、页面与部署需求。
了解管理员或普通用户视角。
确认容量、模块、部署与支持范围。
产品版本、安全动态与投放运维实践。
Node.js 2026-10-21:CVE-2026-105482(high)中,dns.resolve 会截断含 NUL 的名字。影响 26.x、24.x、22.x,修复为校验空字节,版本 26.12.1、24.22.1、22.23.4。
2026-10-21 Node 安全发行:CVE-2026-106069(high)在主机名被宽松解析成 IP 时绕过证书主机名校验,影响 26/24/22。同日还有全角数字写法 CVE-2026-105483,22.23.4 的说明未列入该号。
PHP 2026-10-21 第二枚严重漏洞 CVE-2026-109619(CVSS 4.0 9.2):请求堆释放后,worker 仍握着过期全局状态。会话上传进度路径已在 mod_php 与 FPM 上验证 RCE。
Node.js 官方:CVE-2026-111497 为高危,Brotli 解码器越界写可导致远程代码执行。影响 26.x、24.x、22.x,修复于 26.12.1、24.22.1、22.23.4。